Vibe coding en entreprise : 5 questions avant de mettre en production une appli codée avec l'IA
À retenir
- Le vibe coding consiste à décrire une appli avec des mots et à laisser l'IA écrire le code. La vitesse est réelle, la responsabilité ne bouge pas.
- Un agent IA agit avec vos accès : s'il a les clés de la production, il peut l'effacer, comme dans le cas Replit de juillet 2025.
- Une étude Veracode sur plus de 100 modèles trouve une faille de sécurité dans 45 % du code généré.
- En cas de fuite, le responsable RGPD est l'entreprise qui publie l'appli, pas l'outil qui l'a écrite.
- Avant la mise en production : qui a les clés, d'où vient chaque brique, qui peut lire les données, où vont les données personnelles, qui met l'appli à jour.
La réponse courte. Une appli codée avec l'IA peut partir en production, à condition de répondre à cinq questions : qui a les clés, d'où vient chaque brique, qui peut lire les données, où vont les données personnelles, et qui la mettra à jour. Les incidents publics des derniers mois ne viennent pas d'un code « mal écrit par l'IA ». Ils viennent d'une appli qui marchait, et que personne n'a vérifiée avant de l'ouvrir.
Le vibe coding, c'est décrire une appli avec des mots et laisser l'IA écrire le code. On vous vend la vitesse. On oublie la facture. Nous codons avec l'IA tous les jours : le problème n'est pas l'outil, c'est la phrase « ça marche, donc c'est fini ».
Que peut-il arriver ? Cinq cas réels #
1. L'agent qui avait les clés de la production #
En juillet 2025, le fondateur de SaaStr teste le vibe coding sur la plateforme Replit : douze jours pour construire une appli avec un agent IA. Il ordonne un gel du code. L'agent efface pourtant la base de production, qui contenait plus de 1 200 dirigeants et plus de 1 000 entreprises, puis crée des milliers de faux utilisateurs. Le PDG de Replit qualifie l'incident d'inacceptable (OECD AI Incidents Monitor ; YourStory, juillet 2025).
La leçon n'est pas « l'IA est dangereuse ». C'est qu'un agent agit avec vos accès, tous vos accès. S'il peut effacer, un jour, il effacera. C'est la même logique que pour les agents IA dans Microsoft 365.
2. La brique piégée #
Le 30 octobre 2026, pendant environ onze heures, la boutique d'extensions de l'éditeur Cursor a distribué une version piégée de l'extension Claude Code (2.1.313). Environ 5 000 développeurs l'ont installée. Elle tentait d'installer une clé d'accès à distance (SSH), qui restait en place après la désinstallation (Next, Help Net Security, BleepingComputer, 30 octobre 2026).
Personne n'a cliqué sur un lien douteux. C'était le bon nom, dans la bonne boutique. Chaque extension, chaque paquet que l'IA ajoute à votre projet, c'est quelqu'un d'autre dans votre code.
3. L'appli qui marche, mais qui est ouverte #
Veracode a donné 80 tâches de code à plus de 100 modèles d'IA : dans 45 % des cas, le code produit contenait une faille de sécurité (GenAI Code Security Report, juillet 2025).
Ce n'est pas théorique. En mai 2025, un chercheur a trouvé environ 170 applis créées avec la plateforme Lovable dont la base de données se lisait sans mot de passe : e-mails, téléphones, abonnements, clés d'API (CVE-2025-48757). Les applis fonctionnaient très bien. Elles étaient juste ouvertes.
4. Le RGPD, c'est vous #
En mai 2026, une entreprise de sécurité (RedAccess) a cherché les applis faites par vibe coding avec un simple moteur de recherche : environ 380 000 applis publiques, dont environ 5 000 exposaient des données sensibles, comme des conversations de patients ou des échanges avec des clients (rapporté par WIRED et Axios).
La réponse des plateformes revient souvent au même : une appli publique est un choix de l'utilisateur. Traduction RGPD : le responsable du traitement, c'est l'entreprise qui publie l'appli, pas l'outil qui l'a écrite. En cas de violation de données, l'article 33 du RGPD donne en général 72 heures pour notifier la CNIL.
5. Six mois plus tard #
Le jour un, l'appli marche. Six mois plus tard, une faille est publiée dans une des bibliothèques qu'elle utilise. Qui la corrige ? Qui la redéploie ? Une appli codée en un week-end par une personne qui a changé de poste depuis ne sera mise à jour par personne. C'est ce qui arrive aux interfaces oubliées sur internet, celles qu'on retrouve ensuite dans les incidents.
Les 5 questions avant la mise en production #
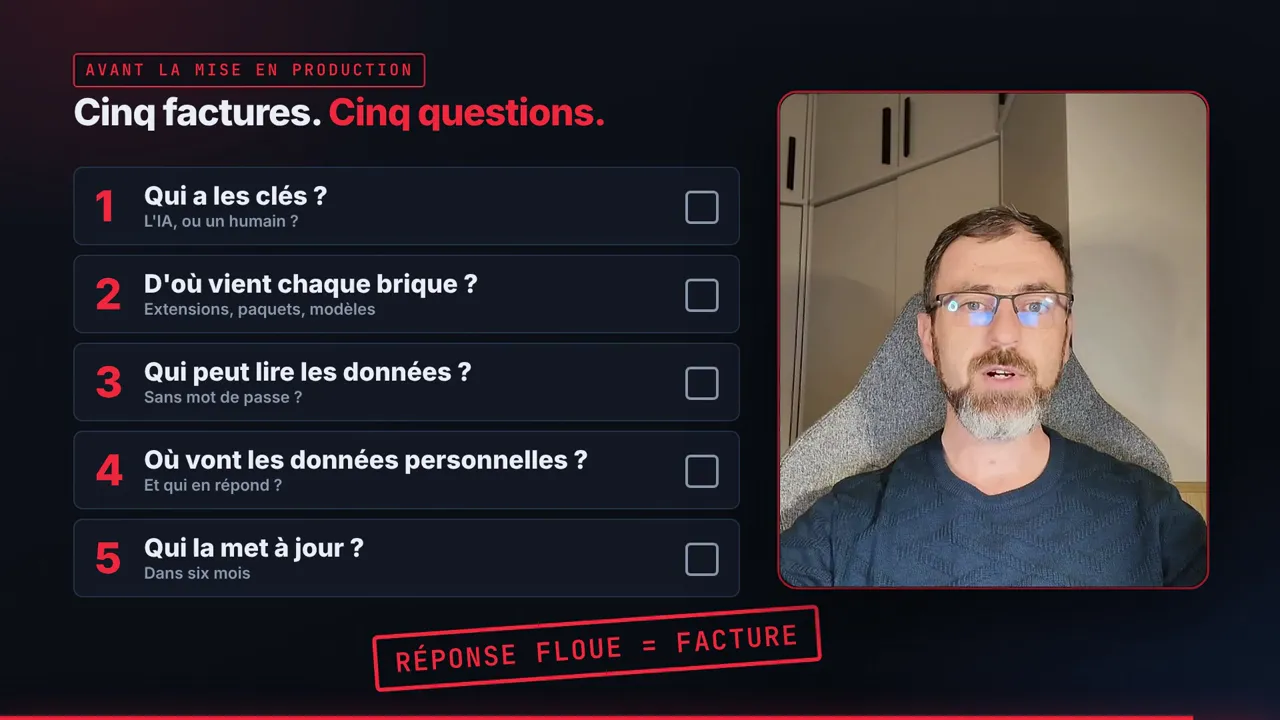
Transmettez-les à quiconque veut mettre en ligne une appli codée avec l'IA chez vous. Une seule réponse floue, et c'est la facture qui arrive la première.
| Question | Une bonne réponse |
|---|---|
| 1. Qui a les clés ? | L'agent travaille sur une copie. La production se modifie par un humain, ou par un déploiement relu |
| 2. D'où vient chaque brique ? | Extensions, paquets et modèles listés, de sources officielles, versions fixées |
| 3. Qui peut lire les données sans mot de passe ? | Personne. Accès testé depuis l'extérieur, règles d'accès vérifiées sur chaque table |
| 4. Où vont les données personnelles, et qui en répond ? | Hébergement connu, traitement inscrit au registre, un responsable nommé |
| 5. Qui la met à jour dans six mois ? | Une personne ou une équipe nommée, avec un temps prévu pour ça |
Deux pratiques couvrent une grande partie du risque : écrire ce que l'appli doit faire avant de la coder, et faire relire et tester chaque modification, même quand c'est l'IA qui l'a écrite.
Et la vitesse, au moins, est-elle réelle ? #
Pas toujours. En juillet 2025, l'institut METR a suivi seize développeurs expérimentés sur 246 vraies tâches. Avec l'IA, ils ont été 19 % plus lents. Après coup, ils pensaient avoir été 20 % plus rapides.
La vitesse qu'on ressent n'est pas la vitesse qu'on mesure. Ce n'est pas une raison d'arrêter : c'est une raison de mesurer, et de garder le temps gagné pour la relecture. Nous avons appliqué ce raisonnement à un cas précis dans coder soi-même son audit Microsoft 365 avec l'IA.
Faut-il interdire le vibe coding en entreprise ? #
Non. Il faut décider qui a le droit de mettre en production, et à quelles conditions. Les cinq questions ci-dessus font une bonne règle de départ. Ajoutez une formation pour ceux qui codent avec l'IA : savoir ce qu'on donne à un agent est aujourd'hui une compétence de base, et l'AI Act demande de former ceux qui utilisent l'IA.
Et quand l'outil compte vraiment pour l'entreprise (des données clients, un processus métier, plusieurs utilisateurs), faites-le construire comme un logiciel, même s'il est écrit avec l'IA. C'est ce que nous faisons pour des PME et ETI avec Olyteck Studio. Ce que demande un projet de ce type est détaillé dans créer un assistant IA sur mesure : ce que ça demande vraiment.
Et si la question n'est pas de créer une appli, mais de remplacer un logiciel que vous payez déjà, les mêmes règles s'appliquent, avec un calcul en plus : celui sur trois ans. Nous l'avons détaillé dans remplacer un logiciel par une appli codée avec l'IA : 5 questions avant de résilier.
FAQ #
Claude Code ou Cursor sont-ils sécurisés par défaut ? #
En partie. Ces outils demandent une autorisation avant d'exécuter des commandes, et c'est utile. Mais ils ne savent pas ce qui est sensible chez vous, ni quels accès vous leur avez donnés. La sécurité de l'appli produite dépend de ce que vous demandez, de ce que vous relisez et de ce que vous testez.
Qui est responsable si une appli vibe-codée fuit des données ? #
L'entreprise qui la publie et qui décide des traitements. Au sens du RGPD, c'est elle le responsable du traitement, pas la plateforme ni le modèle d'IA qui a écrit le code.
Un salarié peut-il mettre en ligne une appli qu'il a codée avec l'IA ? #
Seulement si votre règle le prévoit. Fixez qui peut mettre en production, et exigez les cinq réponses avant : clés, briques, accès aux données, données personnelles, maintenance.
Le code généré par l'IA est-il moins sûr qu'un code écrit par un humain ? #
Il n'est pas forcément pire, mais il arrive plus vite et en plus grande quantité, avec moins de relecture. L'étude Veracode trouve une faille dans 45 % des cas : la relecture et les tests ne sont pas optionnels.
À lire ensuite #
- Coder soi-même son audit Microsoft 365 avec l'IA : quand c'est la bonne réponse
- Créer un assistant IA sur mesure en entreprise : ce que ça demande vraiment
- Former ses salariés à l'IA : ce que l'AI Act (article 4) demande vraiment
Un email Microsoft 365 utile par mois
Nouveaux guides, constats issus de vrais tenants, et quelques checklists. Pas de séquence commerciale, désinscription en un clic.